Emergencia bancaria en Corea del Sur tras ataque masivo a bancos con IAs de China
Un sofisticado ataque con inteligencia artificial comprometió datos de más de 65,000 clientes en varias instituciones financieras. La respuesta del gobierno surcoreano es una de las más robustas ante una amenaza cibernética en su historia.
El gobierno surcoreano activó una emergencia cibernética tras un ataque coordinado que comprometió a siete instituciones financieras en una semana, exponiendo los datos personales de más de 65,000 clientes. Este asalto, impulsado por una herramienta de inteligencia artificial de código abierto, ha desatado una de las respuestas regulatorias más exhaustivas en la historia del sector financiero del país.
En el centro de la investigación se encuentra ARTEX AI, un sistema autónomo de pruebas de penetración que utiliza modelos de lenguaje para realizar reconocimientos, identificar vulnerabilidades, lanzar ataques y verificar resultados sin necesidad de intervención humana constante. La Korea Financial Security Institute confirmó la conexión con ARTEX al rastrear direcciones IP de ataque y registros de servidores de Shinhan Bank, la primera institución en reportar la brecha.
Lo que diferencia esta campaña de las intrusiones patrocinadas por el estado que han afectado a la infraestructura surcoreana en años recientes no es el objetivo, sino el perfil del atacante y la herramienta utilizada. ARTEX AI no fue desarrollado en un programa militar clasificado, sino que fue presentado como una entrada ganadora en un desafío del Centro de Respuesta de Seguridad de Baidu, distribuido abiertamente en GitHub. Investigadores apuntan que fue simplemente desplegado por un actor de amenazas que lo utilizó contra portales bancarios accesibles por internet.
Un funcionario del Korea Financial Security Institute declaró que "un hacker utilizó la IA como herramienta", subestimando la capacidad del software y la astucia del atacante, quien se benefició enormemente de la automatización que ofrece ARTEX.
Los expertos en seguridad advierten que herramientas de este tipo eliminan la barrera de entrada para los atacantes. Las campañas tradicionales requerían un operador competente que gestionara la infraestructura de bots y analizara resultados. ARTEX y herramientas similares automatizan todo el ciclo de ataque, permitiendo que cualquier actor con los conocimientos básicos pueda apuntar a un objetivo y esperar.
La campaña, que se desarrolló desde el 28 de septiembre de 2026, tuvo un alcance sin precedentes en el sistema bancario surcoreano. Shinhan Bank sufrió la mayor brecha individual, con un atacante eludiendo la verificación de identidad en un portal móvil y exfiltrando datos de aproximadamente 25,000 clientes, incluidos números de identificación nacional y límites de préstamo. La detección del ataque se produjo más de 15 horas después del acceso inicial.
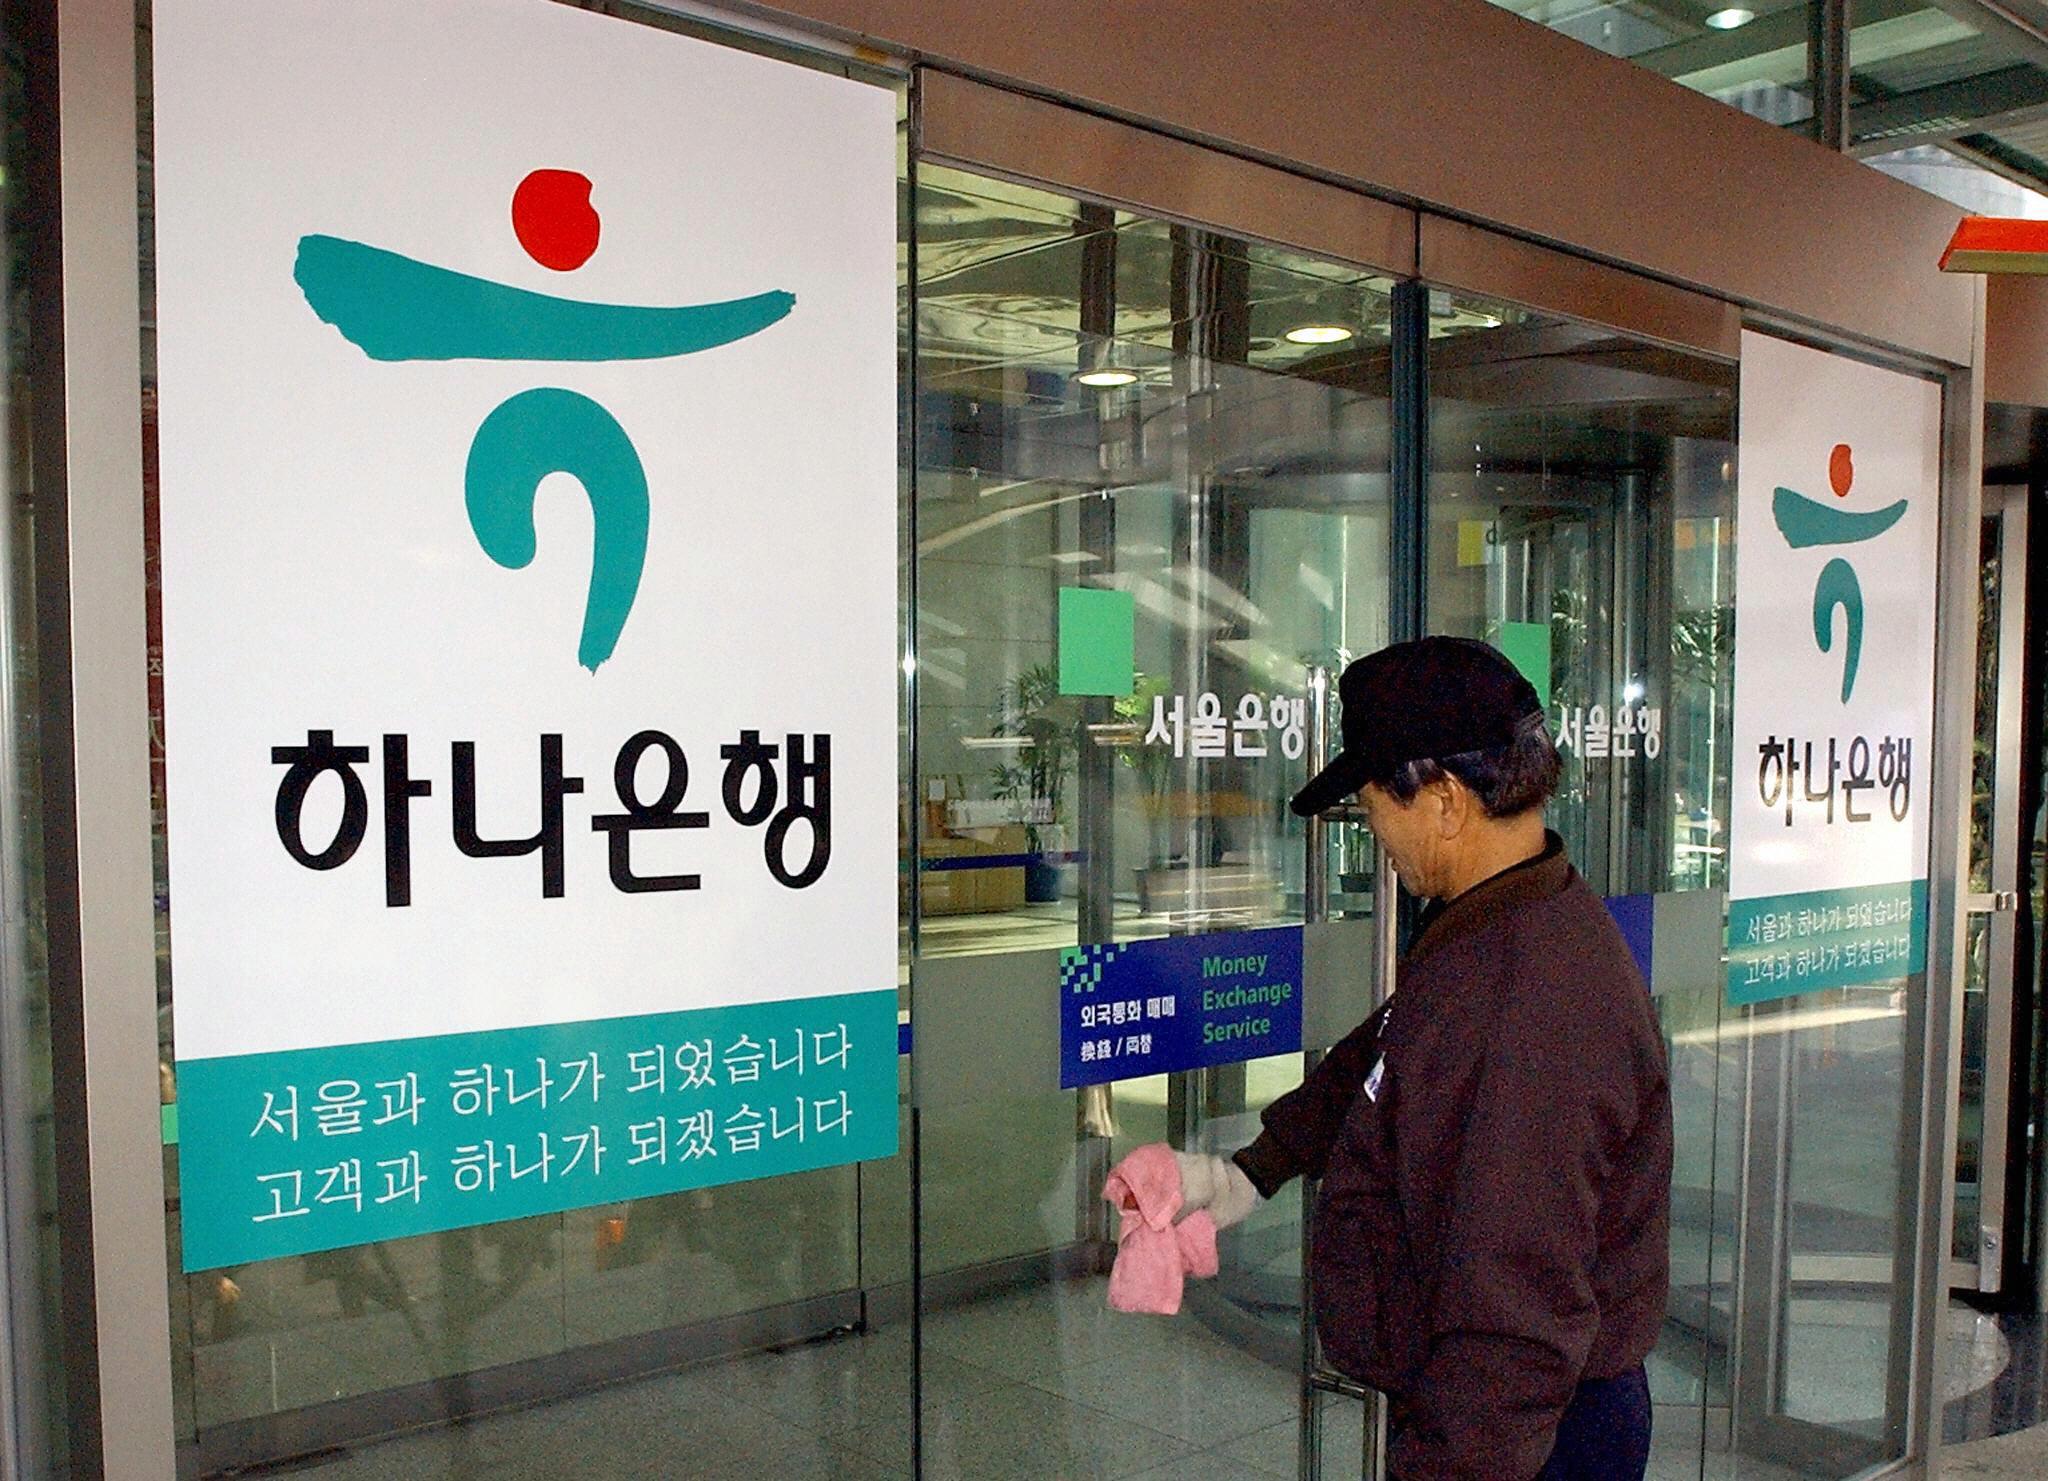
Otras instituciones también reportaron brechas significativas. KB Kookmin Bank reveló que su sistema de soporte móvil fue accedido, exponiendo registros de 119 individuos. Hana Bank sufrió una fuga de información de 89 clientes, mientras que BNK Busan Bank confirmó la exposición de datos de contratistas externos.
La respuesta del gobierno fue inmediata, con el Ministerio de Ciencia y TIC y la Korea Internet & Security Agency activando un equipo de respuesta de incidentes a tiempo completo. La alerta nacional de ciberseguridad se elevó de "Cuidado" a "Vigilancia", y se realizaron auditorías urgentes a 28,000 empresas registradas. La Financial Security Institute compartió direcciones IP de atacantes con proveedores de servicios en la nube, solicitando que se bloqueara el tráfico malicioso.
La crisis ha puesto de manifiesto las vulnerabilidades sistémicas en el sector financiero. A pesar de las inversiones en sistemas de seguridad para aplicaciones bancarias, las plataformas de soporte empresarial suelen operar con requisitos de autenticación más ligeros y menor detección de anomalías, lo que las convierte en objetivos atractivos para los atacantes.
La exposición de datos personales, como números de identificación nacional, crea un riesgo de fraude a largo plazo para los afectados. Aunque no se han confirmado pérdidas financieras directas, los clientes de las entidades afectadas deben estar alerta ante actividades inusuales en sus cuentas y habilitar la autenticación multifactor en los servicios que lo permitan.
La campaña de octubre es la evidencia más concreta de que la amenaza de la inteligencia artificial en los ataques cibernéticos ha llegado, y la respuesta del gobierno surcoreano refleja la gravedad de la situación.