Ciberataque desata crisis alimentaria en Francia: 700 supermercados afectados
Un ciberataque impactó la seguridad alimentaria de Francia, obligando a varios supermercados a desechar productos. Las autoridades investigan un incidente que podría tener consecuencias graves para la cadena de suministro.
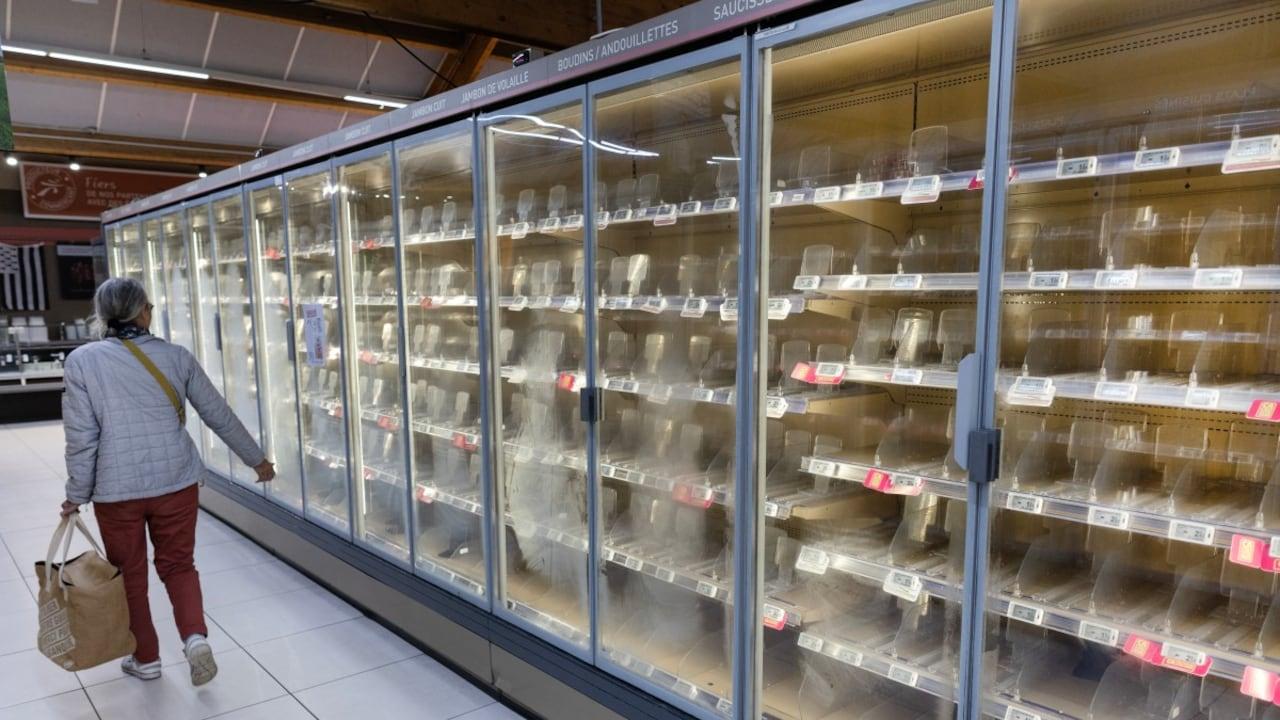
Un ciberataque sin precedentes ha puesto en jaque la seguridad alimentaria de Francia, afectando a cerca de 700 supermercados de un total de 10.000 en el país. Este ataque informático, que alteró los sistemas de refrigeración, ha encendido las alarmas entre las autoridades y los consumidores. Roland Lescure, ministro de Finanzas francés, reconoció ante el Parlamento que, aunque no hay riesgos para el suministro nacional de alimentos, el incidente “afecta directamente a nuestra seguridad alimentaria”.
El daño se ha extendido a diversas cadenas de supermercados. Groupement Mousquetaires, que opera más de 4.000 establecimientos en Europa, reportó afectaciones en 300 tiendas de Intermarché y Netto. Por otro lado, la Cooperative U registró problemas en 80 de sus 2.000 supermercados. El director ejecutivo de esta última, Dominique Schelcher, explicó que algunas tiendas se vieron obligadas a desechar alimentos debido a la falta de refrigeración. “Atacar equipos esenciales para la conservación de productos frescos es un ataque a la cadena de suministro alimentario francesa. Es algo sin precedentes, extremadamente grave e inaceptable”, afirmó Schelcher.
Las cadenas Carrefour y Monoprix también sufrieron las consecuencias del ataque. La fiscalía de París ha abierto una investigación para determinar el alcance de los daños, que incluyen alimentos en mal estado y reportes de incendios. Según el medio francés BFM-TV, los atacantes manipularon los sistemas de refrigeración, forzando ciclos continuos de descongelación y elevando las temperaturas hasta 50 grados Celsius.
En paralelo, el grupo holandés Ahold Delhaize, que opera marcas como Albert Heijn y Food Lion, desactivó sus sistemas por motivos de seguridad. A pesar de que sus establecimientos permanecieron abiertos, sus páginas web fueron afectadas, aunque la empresa aseguró no tener pruebas de robo de información de clientes o empleados.
La agencia de ciberseguridad del Gobierno francés ha informado sobre múltiples vulneraciones en sistemas de control remoto de refrigeración fabricados por la danesa Danfoss y la estadounidense Copeland. Danfoss reconoció que muchos de los equipos afectados eran antiguos y carecían de actualizaciones de seguridad. La empresa está colaborando con sus clientes para limitar los daños y ha recomendado mantener actualizado el firmware y proteger los sistemas con un cortafuegos.
Un informe de la firma de ciberseguridad Claroty había identificado vulnerabilidades en las plataformas de Danfoss y Copeland, que eran accesibles directamente desde internet. Christopher Whyte, profesor asociado de seguridad nacional en la Universidad de Virginia Commonwealth, señaló que ejecutar un ataque de esta naturaleza “no es demasiado difícil” cuando los controles están expuestos a redes externas.
Por el momento, no se ha aclarado si el incidente involucró inteligencia artificial. Sin embargo, Varun Chandrasekaran, profesor de la Universidad de Illinois, advirtió que los avances en esta tecnología podrían aumentar la frecuencia de los ciberataques, aunque también podrían ayudar a prevenirlos mediante sistemas de defensa más activos.